
Vom 30. September bis 2. Oktober 2026 haben wir uns mit rund 70 IT-Verantwortlichen aus der Caritas bei der SoCura in Köln-Deutz getroffen. Zum ersten Mal seit der Corona-Pandemie wieder in Präsenz. Wir haben uns riesig darüber gefreut. Drei Tage lang ging es um Phishing und Sicherheitskultur, um digitale Souveränität, um künstliche Intelligenz im Alltag der Verbände. Und immer wieder um die Frage, wie wir über Verbandsgrenzen hinweg besser zusammenarbeiten. Ausgerichtet haben die Tagung der Deutsche Caritasverband und wir, das Caritas-Netzwerk IT e. V., in Kooperation mit der Fortbildungs-Akademie des Deutschen Caritasverbandes.
Wer nicht in Köln sein konnte, soll trotzdem mitbekommen, was dort besprochen wurde und was sich davon im eigenen Verband nutzen lässt. Deshalb haben wir jeden Vortrag und jede Barcamp-Session ausführlich aufgeschrieben. Sie stecken in den aufklappbaren Abschnitten, so bleibt der Überblick kurz und ihr öffnet nur, was euch interessiert. Wir wollen die IT- und Digital-Community der Caritas vernetzen und stärken. Dazu gehört für uns, dass das Wissen aus drei Tagen nicht im Konferenzraum bleibt.
Wer nur den Überblick möchte, liest die offenen Absätze. Wer es genauer wissen will, klappt die einzelnen Vorträge und Sessions auf. Dort steckt die ganze Tiefe.
Der Aufbau der drei Tage
Drei Tage, drei Rollen. Am Mittwoch kamen mit Vorträgen und einem Podium Impulse von außen in den Saal. Der Donnerstag gehörte den Teilnehmenden, die im Barcamp ihre eigenen Themen auf den Tisch gelegt haben, bevor es am Nachmittag in die BRAUWELT ging. Am Freitag haben wir die Ergebnisse zusammengetragen und verabredet, wie es weitergeht.
Tag 1 mit Keynote, Fachimpulsen und Podium
Den Mittwoch eröffnete Ben Fehler von der SoCura mit dem Blick eines Menschen, der erst seit einem Jahr in der Caritas unterwegs ist. Danach kamen zwei Fachimpulse, jeweils im Tandem: eine Fachperson eines Partners und jemand aus der Caritas, erst zu Phishing und Sicherheitskultur, dann zu digitaler Souveränität. Zum Schluss saßen Gäste aus Verbänden, Dienstleistern und Forschung auf dem Podium und sprachen darüber, was die IT in der Caritas gerade bewegt. Durch alle Beiträge zog sich ein Gedanke, mal so, mal so formuliert. Niemand muss die Aufgaben allein lösen. Und kleine, begründbare Schritte tragen weiter als große Konzepte.
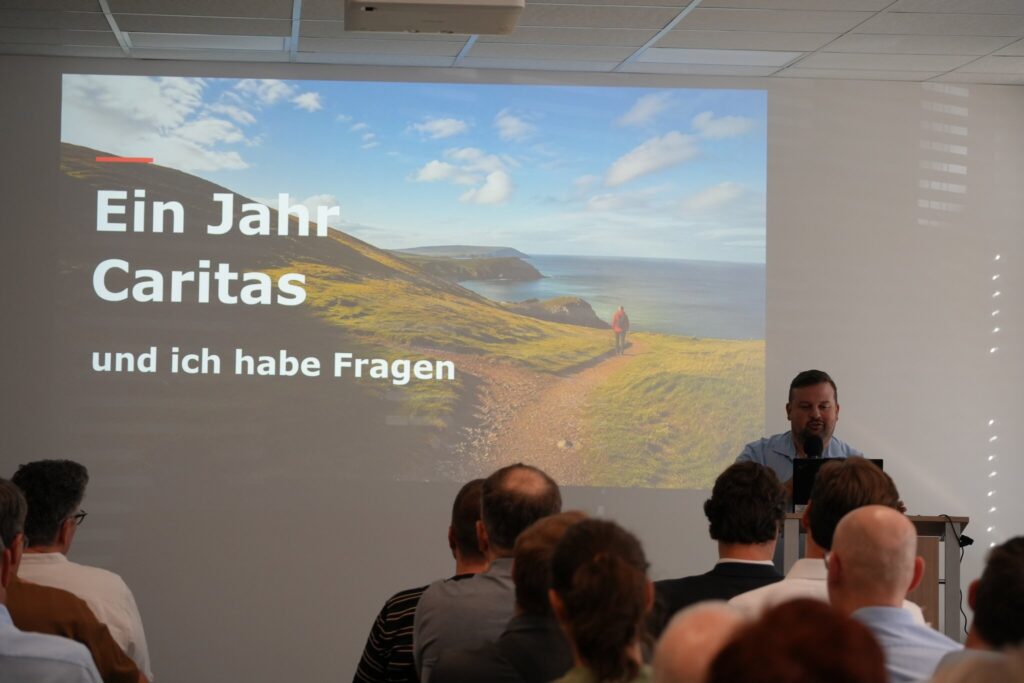
Keynote von Ben Fehler (SoCura): „Ein Jahr Caritas aus Beratersicht“
Mehr Fragen als Antworten
Fast zwanzig Jahre lang hat Ben Fehler die öffentliche Verwaltung bei der Digitalisierung beraten, unter anderem in einem Bundesministerium. Seit einem Jahr leitet er das Geschäftsfeld Consulting der SoCura, des IT-Dienstleisters der Malteser und vieler Caritas-Träger. Eine KI-Keynote hatte er nicht im Gepäck. Er wollte erzählen, was ihm in diesem ersten Caritas-Jahr aufgefallen ist, und sagte gleich zu Beginn, dass er mehr Fragen als Antworten mitbringt.
Dieselben Aufgaben, überall parallel gelöst
Angetreten war er mit der Annahme, Digitalisierung funktioniere überall gleich. Stimmt nur zum Teil, sagte er. Die Caritas sei weniger zentral organisiert, als man von außen denkt. Viele Verbände lösen dieselben Aufgaben nebeneinander, jeder mit eigenen Dienstleistern und eigener Technik, mit unterschiedlichen Ergebnissen und doppeltem Aufwand. Beim Vermeiden von Insellösungen sei die Bundesverwaltung an manchen Stellen schon einen Schritt weiter gewesen. Gut gefallen haben ihm dagegen die zentrale Beschaffung über Rahmenverträge und das Caritas-Netzwerk IT, weil dort gebündelt und koordiniert wird. Seine Leitfrage: Wie löst man Dinge zusammen, ohne zusammen organisiert zu sein und ohne dass ein Verband seine Eigenständigkeit aufgibt? Das gelte auch über die Caritas hinaus, etwa mit der Diakonie und anderen Trägern der Wohlfahrt. Und die digitale Souveränität müsse die Wohlfahrt nicht allein beantworten. Andere, besser ausgestattete Branchen stehen vor denselben Fragen, dort lasse sich manches abschauen.
Zeit für Menschen, nicht für Systeme
Sein zweiter Gedanke hat ihn selbst überrascht. Wer über Digitalisierung spricht, redet meist über Systeme, Prozesse, Dienstleister und die Abhängigkeit von großen Anbietern. Dabei gehe es eigentlich um etwas anderes. Mitarbeitende sollen Zeit für die Menschen haben, die sie begleiten, und nicht dieselbe Information dreimal in verschiedene Systeme tippen. Wie Sicherheit und Nutzbarkeit zusammengehen müssen, zeigte er an der Zwei-Faktor-Authentifizierung. Sie muss im Alltag der Einrichtungen funktionieren. Das Ehrenamt komme in diesen Gesprächen zu kurz. Ehrenamtliche könne man zu nichts zwingen, man müsse sie überzeugen und mitnehmen. Und sie bringen Berufserfahrung und Können mit, das oft brachliegt.
Richtung festlegen und in kleinen Schritten gehen
Das perfekt durchgeplante Konzept hält er in der digitalen Welt für überholt, weil es am Tag der Fertigstellung schon veraltet ist. Lieber eine Richtung festlegen, in kleinen Schritten losgehen und nachsteuern, wenn sich etwas ändert. Agiles Arbeiten sei dabei kein Selbstläufer, man müsse es wirklich können. Dazu gehöre auch die Entscheidung, was man gar nicht erst digitalisiert. Darin könne die Branche sogar Vorreiterin sein.
Bei der künstlichen Intelligenz sieht er die Branche in einer Phase vieler Insellösungen und Piloten. Ausprobiert wird viel, in die Breite kommt wenig. Wie kommt man vom Ausprobieren zu echter Wirkung? Diese Frage gab er allen im Raum mit und bot sich und sein Team als Sparringspartner dafür an.
Fachimpuls mit Dr. Gundula Zerbes (SoSafe) und Tandempartner Torben Hardt (DiCV München): „Warum E-Mail das Haupteinfallstor bleibt“

Warum die E-Mail das Einfallstor bleibt
Dr. Gundula Zerbes ist Psychologin. Bei SoSafe erforscht sie als Adversarial AI Researcher, wie Kriminelle künstliche Intelligenz für Angriffe einsetzen. Man könnte meinen, Deepfakes und Anrufe mit geklonten Stimmen hätten die alte Phishing-Mail abgelöst. Haben sie nicht. Die E-Mail sei weiterhin der wichtigste Weg für Angreifer. „E-Mail ist immer noch Brot und Butter der Cyberkriminalität“, sagte sie. Am stärksten wachsen Mails, die ganz ohne Link oder Anhang auskommen und allein mit einem glaubwürdigen Vorwand arbeiten, etwa einer angeblichen Anweisung der Geschäftsführung oder einer falschen Rechnung. Mit KI geschriebene Phishing-Mails überzeugen nach Studienlage inzwischen ähnlich gut wie die Texte erfahrener Menschen, entstehen aber in Sekunden. Die Zahl realistischer Angriffe werde deshalb weiter steigen.
Vertrauen prüfen statt abtrainieren
Ihr Rat kam aus der Psychologie, kaum aus der Technik. Hilfsbereitschaft, Dringlichkeit, Autorität und Neugier stecken tief in uns. Genau an diesen Hebeln ziehen Angreifer, denn alle vier bauen auf Vertrauen. Abtrainieren sollte man sie trotzdem niemandem. Lernen müsse man etwas anderes: nur Informationen zu vertrauen, die man selbst geprüft hat, zum Beispiel mit einem Rückruf unter einer bekannten Nummer. Eine vertraute Stimme, ein vertrautes Gesicht, das sei im KI-Zeitalter kein Beweis mehr. Jede Organisation habe dabei ihre eigenen Risiken. Sie hängen an Kultur, Tonfall und Hierarchie, an inoffiziellen Wegen wie privaten Messenger-Gruppen und am Jahresrhythmus, denn Phishing-Mails zum aktuellen Anlass funktionieren besonders gut.
Sicherheitskultur besteht für sie aus zwei Bausteinen. Phishing-Simulationen wirken wie ein Feueralarm. Sie üben das Verhalten für den Ernstfall ein und bleiben als leises Hintergrundrauschen dauerhaft präsent. Der zweite Baustein ist kurzes, gezieltes Lernen. Das darf nie wie eine Strafe wirken. Nur wer keine Angst vor Konsequenzen hat, meldet einen echten Fehlklick auch. Zu häufige Simulationen stumpfen ab, besser ist ein ruhiger, regelmäßiger Rhythmus.
Die Praxis aus München
Den Praxisteil im Tandem übernahm Torben Hardt, Geschäftsführer der SoCura Systems gGmbH und für die IT im Caritasverband der Erzdiözese München und Freising verantwortlich. Er berichtete, wie sein Verband Phishing-Simulationen für alle Mail-Konten eingeführt hat. Die kurzen Lerneinheiten starteten dagegen zunächst mit kleinen Pilotgruppen, risikobasiert statt sofort flächendeckend. Lockangebote mit Geld ziehen bei den Mitarbeitenden kaum, die Hilfsbereitschaft dagegen sehr wohl. Ob die Maßnahmen wirken, misst er an der Entwicklung der Kennzahlen. Mit diesen Daten komme er weg vom Bauchgefühl und könne Investitionen begründen. Der größte Aufwand liege in der Abstimmung mit der Mitarbeitendenvertretung, nicht im Betrieb, der danach schlank läuft.
Fragen aus dem Publikum
Die erste Frage aus dem Publikum galt dem Personalaufwand. Auf Organisationsseite, so die Einschätzung von SoSafe, lasse er sich theoretisch mit einer Person stemmen. Dann ging es um die Lernformate: kurze Videos und interaktive Module von wenigen Minuten. Jemand hatte beobachtet, dass Mitarbeitende nach Simulationen manchmal auch echte Mails nicht mehr öffnen. SoSafe antwortete pragmatisch. Lieber melden Mitarbeitende einmal zu viel, ein Meldebutton mit automatischer Voranalyse nimmt der IT die Last ab. Gerhard Müller, unser Geschäftsführer, schloss mit zwei Beobachtungen. Offen über erlittene Angriffe zu sprechen sei in der Wohlfahrt noch nicht selbstverständlich, werde es aber zunehmend. Und KI wirke im Hintergrund als Beschleuniger, für Gutes wie für Schlechtes. Übrigens: Über die Wirtschaftsgesellschaft der Kirchen in Deutschland (WGKD) gibt es einen Rahmenvertrag mit SoSafe.
Fachimpuls mit Boris Meretzki (STACKIT) und Sparringspartner Joachim Fuchs (DiCV Würzburg): „Souveränität in kleinen Schritten“
Anbieter trifft Praxis
Boris Meretzki nennt sich selbst nüchtern Vertriebler. Er kam für STACKIT, die Cloud der Schwarz Gruppe, die eigene Rechenzentren in Deutschland betreibt und sich als europäische Alternative zu den großen amerikanischen Cloud-Anbietern versteht. Allein auf der Bühne stand er im zweiten Tandem nicht. Joachim Fuchs, IT-Koordinator beim Caritasverband für die Diözese Würzburg, stand als Sparringspartner neben ihm und hat ihm kritische Fragen gestellt.
Pragmatismus statt Dogmatik
Aus vielen Gesprächen mit Kirche und Wohlfahrt hat er einen klaren Befund mitgebracht. Der Anspruch auf digitale Handlungsfähigkeit ist groß, aber Personal, Wissen und Budget fehlen und die etablierten Ökosysteme sind für die meisten schlicht gut genug. Technisch gut, skalierbar und bei guter Verhandlung günstig, so beschrieb er sie. Niemand wolle der Erste sein, der wechselt. Vor zwei Dingen warnte er trotzdem. Viele kleine Organisationen wissen nicht, dass sie ein Backup ihrer Cloud-Daten brauchen. Und selbst ein großer Partner eines Anbieters konnte die Kosten eines vorzeitigen Ausstiegs aus dem Cloud-Vertrag nicht beziffern. Panik verbreiten wollte er damit ausdrücklich nicht.
Wer nur über Souveränität rede, gehe zurück ins Büro und ändere nichts. So brachte er sein Plädoyer für Pragmatismus statt Dogmatik auf den Punkt. Sein Rat: klein anfangen, bei neuen Vorhaben oder auslaufenden Verträgen, etwa mit einem Backup der eigenen Cloud-Daten bei einem europäischen Anbieter. „Souveränität ist ein evolutionärer Prozess, kein Urknall.“ Wer zufrieden sei, solle bleiben und bei der nächsten Entscheidung in sechs oder zwölf Monaten eine Alternative prüfen. Großprojekte mit allem auf einmal scheitern nach seiner Erfahrung häufig. Ob die Caritas je gemeinschaftlich verhandeln werde, fragte er skeptisch in die Runde.
Die Frage nach dem Geld
Joachim Fuchs ist ausdrücklich dafür, dass in Deutschland eine eigenständigere IT entsteht. Ganz unabhängig werde man aber nie, weil auch europäische Anbieter auf Hardware aus dem Ausland setzen. Seine eigentliche Frage war eine andere: Woher soll das Geld dafür kommen? Eine funktionierende Lösung eins zu eins abzulösen, mit allem Schulungsaufwand, sei in der Sozialwirtschaft kaum zu finanzieren. Realistisch werde ein Wechsel bei neuen Entscheidungen, etwa wenn ohnehin ein neues System ansteht. Dann fragte er in den Raum, wer sofort bei STACKIT unterschreiben würde. Keine Hand ging hoch. Die Bündelung von IT sei eine Frage der Finanzen, nicht der Bereitschaft. Und arbeitslos werde niemand, weil IT ausgelagert wird, in den Verbänden gebe es genug zu tun.
Gerhard Müller ergänzte, dass es bei jeder neuen Entscheidung darauf ankomme, eine Alternative zu haben und „vom Tisch aufstehen“ zu können. Wer öffentliche Gelder einsetzt, trage Verantwortung dafür, Resilienz in Europa zumindest bei neuen Vorhaben mitzudenken. Dafür müsse niemand kurzfristig aus bestehenden Plattformen aussteigen. Der Eigenbetrieb im eigenen Keller trage angesichts von Cybersicherheit und KI aber nicht mehr viele Jahre. Gebraucht würden europäische Partner mit guten Prozessen, Open Source und offenen Datenstandards. Der entscheidende Hebel seien möglicherweise die Anbieter der Fachsoftware.
Der Einwand aus dem Publikum
Dann meldete sich jemand aus dem Publikum mit einem Einwand. Die eigentliche Frage sei gar nicht der Wechsel zwischen großen Cloud-Anbietern. Es gehe zuerst um einen sicheren Reifegrad für die Server und Anwendungen, die in vielen Verbänden noch ungeschützt vor Ort laufen. Die größere Abhängigkeit liege zudem oft bei kleineren Herstellern, etwa für Virtualisierung oder Monitoring, deren Preise zuletzt drastisch gestiegen sind. Hier müsse die Caritas mit einer Stimme auftreten. Das setze Verbindlichkeit auf Vorstandsebene voraus, sonst löse jeder der mehreren hundert Verbände dieselbe Aufgabe für sich.
Podium zur Frage, was die IT in der Caritas bewegt
Zum Abschluss des Tages saßen fünf Gäste auf dem Podium: Dr. Gundula Zerbes (SoSafe), Boris Meretzki (STACKIT), Philipp Heinen (Caritasverband Leverkusen), Alexander Klein (Caritasverband für den Rhein-Erft-Kreis) und David Wester (SoCura, verantwortlich für Service und Support). Gerhard Müller hat moderiert.
Alexander Klein über zwei Angriffe und fehlende Menschen
Zwei Cyberangriffe hat der Verband von Alexander Klein erlebt, beide wurden früh erkannt. Er sprach offen darüber. Die größte Hürde sei die Organisation gewesen, weniger die Technik. Krisenstab und Rollen mussten stehen. Schon die Frage, wie viele Geräte wo im Einsatz und wie aktuell sie sind, habe mehr Kraft gekostet als alles Technische. Geholfen hat, dass sein Verband den IT-Notfall vorher mit Partnerverbänden durchgespielt hatte. Die Abhängigkeit von Fachanwendungen hält er für nicht auflösbar. Bei der Infrastruktur setzt sein Verband auf Vielfalt und ganz gezielt auf einen europäischen Anbieter. Microsoft 365 bleibt für ihn die Plattform für pragmatische Digitalisierung mit einem soliden Grundniveau an Sicherheit. Den Kampf um Souveränität müssten große Konzerne führen, nicht die Wohlfahrt.
Seine zweite These betraf den Antrieb der Digitalisierung. Jahrzehntelang habe das Geld die IT getrieben, künftig werde es das Personal sein. Alles, was nicht zwingend ein Mensch tun muss, müsse automatisiert werden, weil die Menschen fehlen. Wer glaube, allein durchzukommen, werde das in den nächsten Jahren zu spüren bekommen. Vom Netzwerk wünscht er sich Standards und Vorlagen zum Übernehmen.
Philipp Heinen über Digitalisierung als Veränderungsarbeit
Rund 80 Prozent Veränderungsarbeit, so beschreibt Philipp Heinen die Digitalisierung in einem kleineren Verband. Er ist Themenpate unserer Erfahrungsaustauschgruppe Digitalisierung und Strategie. Weil so viel davon Veränderung ist, müsse Digitalisierung im Vorstand verankert und von dort legitimiert sein. Zu KI hat sein Vorstand eine Leitlinie beschlossen, mit Absicht keine Richtlinie. Vor KI um ihrer selbst willen warnt er, nur weil der Nachbarverband einen Chatbot hat. Zuerst komme die Unternehmensstrategie, Digital- und KI-Strategie leiten sich daraus ab. Als sein Verband sich für die KI-gestützte Pflegedokumentation entschied, gaben Qualität, Rechtssicherheit und Entlastung den Ausschlag, die Zeitersparnis war es nicht. Wer aus der Geschäftsstelle heraus Digitalisierung verantwortet, solle in die Einrichtungen gehen und mit den Fachkräften mitlaufen. An alle Anwesenden appellierte er, sich zusammenzutun und Erfahrungen auch mit Dienstleistern zu teilen. Viele Anbieter entdecken die Sozialwirtschaft gerade als Markt, verstehen aber wenig von ihr.
David Wester über Arbeitsteilung bei Sicherheit und KI
David Wester teilte die Sicherheit in zwei Hälften. Der technische Schutz rund um die Uhr liege beim Dienstleister, Awareness und Kultur bleiben Aufgabe der Organisation. Bei der künstlichen Intelligenz unterscheiden die Malteser zwischen Werkzeugen für die persönliche Produktivität und Unternehmens-KI. Die persönlichen Werkzeuge sind mit Copilot breit ausgerollt, an der Unternehmens-KI experimentiert ein eigenes Team. Mehrere Sprachmodelle stehen zur Wahl, damit niemand auf nicht freigegebene Werkzeuge ausweicht. Die Caritas-Kunden der SoCura folgen dieser Entwicklung nach seiner Beobachtung mit ein bis eineinhalb Jahren Abstand. Im Support setzt die SoCura KI schon ein oder erprobt sie, immer mit einem Menschen, der am Ende prüft. Sein Wunsch an die Caritas: sich auf Lösungen einigen und Betrieb und Support bündeln.
Dr. Gundula Zerbes und Boris Meretzki über Denkarbeit und gute Gründe
Dr. Gundula Zerbes erinnerte daran, dass Menschen in dieser Geschichte zwei Rollen haben. Sie sind Ziel von Angriffen und zugleich Nutzende von KI. Deshalb müssten sie lernen, Ergebnisse zu prüfen, statt sie einfach zu übernehmen. Sicherheitstraining müsse zur Rolle passen und auf aktuelle Angriffswellen reagieren können. Zum Schluss warnte sie davor, zu viel Denkarbeit abzugeben, weil dabei Fähigkeiten im Entscheiden und Planen verloren gehen. Boris Meretzki ergänzte, Projekte würden oft von hinten aufgezäumt. Erst ist die Lösung da, dann sucht man das Problem. Wer dem Vorstand nicht erklären könne, warum er etwas tut, habe keine Chance. Die Begründung dürfe dabei ruhig eine emotionale sein. Souveränität wollte er weiter fassen als die Frage nach dem Cloud-Anbieter und warb für die Konferenz Souverän Digital Sozial im März 2027.
Die Frage nach der Refinanzierung
Wer bezahlt das eigentlich? Gerhard Müller fragte nach der Refinanzierung von Digitalisierung und KI. Aus dem Publikum antwortete ein Verband, der gerade systematisch prüft, wo Digitalisierung und KI tatsächlich Geld sparen. KI in der Pflegedokumentation sei gut für die Mitarbeitenden, spare wegen fester Personalschlüssel aber nichts ein. Bei Dienst- und Einsatzplanung sehe das anders aus. Im Fazit war sich die Runde einig. Allein geht es nicht mehr. Gebraucht werden übertragbare Standards und ein Austausch, der nach der Tagung nicht abreißt.
Die Cyber-Feuerwehr für den Ernstfall
In der Runde wies Gerhard Müller noch auf die Cyber-Feuerwehr des Caritas-Netzwerk IT e. V. hin. Das ist eine Rahmenvereinbarung für den Ernstfall, über die Mitglieder bei einem Angriff ab der ersten Stunde auf erfahrene Expertise zugreifen können. Wer sich vor dem nächsten Vorfall absichern will, findet alles Weitere auf unserer Seite zur Cyber-Feuerwehr.
Tag 2 im Barcamp
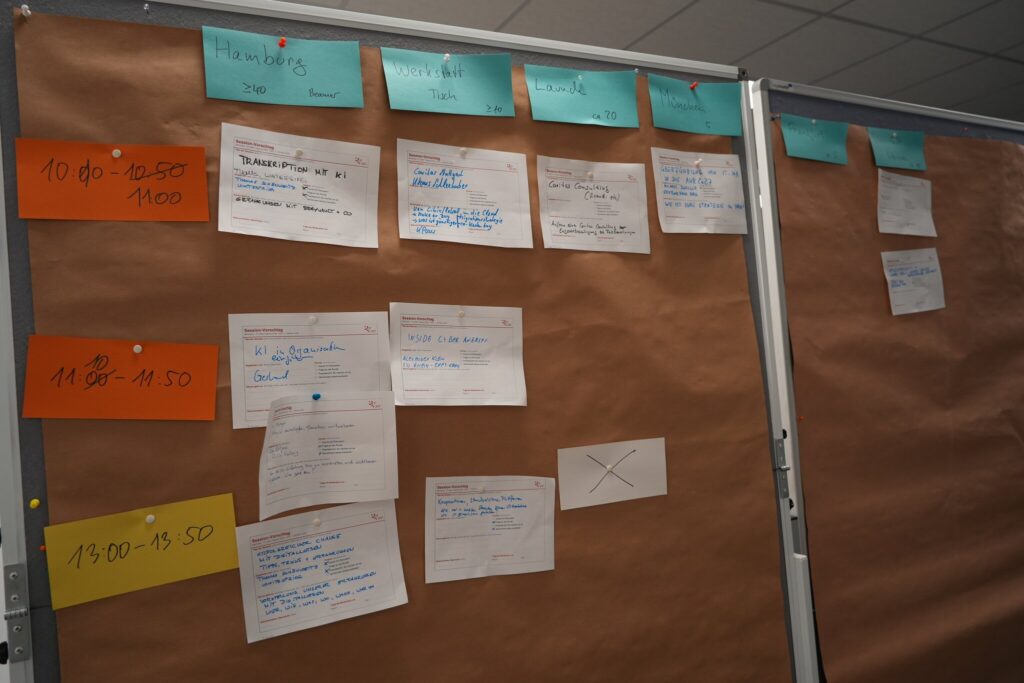
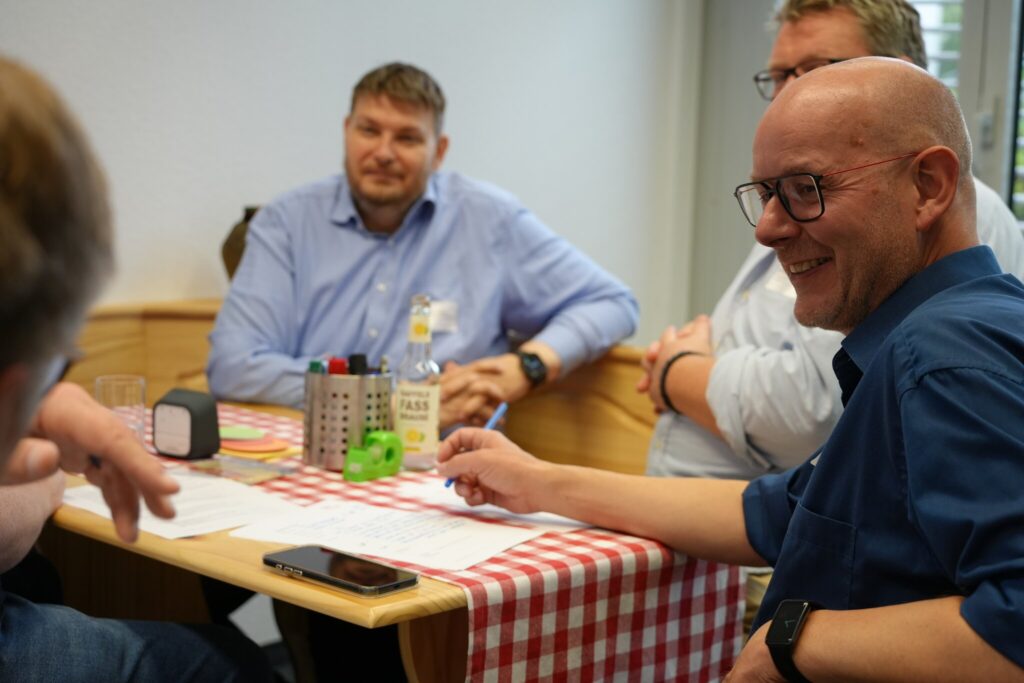
Weniger als ein Drittel der Anwesenden hatte vorher je ein Barcamp erlebt. Trotzdem hing der Sessionplan am Donnerstagvormittag nach wenigen Minuten an der Wand. Wer eine Frage hatte, durfte eine Session anbieten. Fachwissen brauchte es dafür nicht. Zwei feste Zeitfenster am Vormittag, ein drittes nach dem Mittagessen, Orte vom Plenum bis zur Sitzecke und eine Regel: Jede Person darf jederzeit weiterziehen. Einige Sessions haben wir mit Einverständnis der Runden aufgezeichnet. Aus diesen Aufnahmen stammen die Berichte in den aufklappbaren Blöcken unten.
Citrix-Ablösung und Cloud: Selbst betreiben oder einkaufen?
Die Frage
In den nächsten Wochen muss ein großer Träger entscheiden, ob er seine Infrastruktur weiter selbst betreibt oder an einen Dienstleister gibt. Fast alle am Tisch kannten die Lage aus eigener Erfahrung. Die Lizenzen für Terminalserver und Virtualisierung werden teurer, Personal fehlt, Betrieb und Sicherheit sollen rund um die Uhr laufen und der Vorstand drängt Richtung Cloud, oft ohne Klarheit über Kosten und Nutzen. Nach eigener Einschätzung bildete die Runde die ganze Bandbreite der Caritas ab, vom kleinen Verband bis zum Komplexträger mit Krankenhäusern.
Was diskutiert wurde
Die erste Erkenntnis war ernüchternd. Externe Dienstleister sind in der Caritas meist teurer als der Eigenbetrieb, weil IT in der Caritas im Branchenvergleich sehr günstig läuft. Berichtet wurde aus der Runde von Aufschlägen um ein Drittel und mehr, mehrere hatten das in eigenen Ausschreibungen erlebt. Die niedrige Basis entsteht auch dadurch, dass engagierte Kräfte vor Ort nach Feierabend weiterarbeiten und fehlende Prozesse ausgleichen. Wer auslagert, muss den Nutzen deshalb klar begründen, etwa mit mehr Sicherheit, Kontinuität und weniger Ausfällen. Einen Sicherheitsbetrieb rund um die Uhr und ein eigenes Security Operations Center baut intern ohnehin kaum jemand auf. Für den Ausbau der eigenen IT lehnen Vorstände zusätzliches Geld häufig ab. Bei einer externen Vergabe sind sie offener, auch weil sie das Betriebsrisiko nicht mehr allein tragen wollen.
Eine kritische Stimme warnte vor Lockpreisen, hinter denen am Ende Investoren mit Renditeerwartung stehen. Mehrere berichteten, dass Systemhäuser direkt beim Vorstand vorsprechen, vorbei an der IT-Leitung. Dazu kommt, dass die eigenen IT-Kosten in der Buchhaltung oft nicht sauber zu beziffern sind. Das macht jeden Vergleich mit Dienstleistern schwer. Einen Gedanken nahm der Session-Geber als neu mit: Rechnungen eines Dienstleisters lassen sich gegenüber Kostenträgern womöglich leichter belegen als interne Personal- und Lizenzkosten. Für manche Träger wäre Auslagerung bei der Refinanzierung damit sogar einfacher. Zu Ende gedacht ist das noch nicht.
Was hängen blieb
Die Zeit war um, bevor ein Ergebnis stand. Klare Aufgaben gab es trotzdem. Wer vergleichen will, muss zuerst die eigenen Kosten sauber erheben, mit und ohne Personal. Einzelne bereiten Ausschreibungen modular vor und entscheiden pro Baustein, was nach außen geht. Aus der Runde kam der Auftrag, eine Argumentationslinie für Vorstände zu Nutzen und Refinanzierung zu entwickeln. Denkbar wären darüber hinaus eine wiederverwendbare Vorlage für Ausschreibungen mit Ausstiegsklauseln und ein neuer Kostenvergleich im Netzwerk mit einheitlichem Raster. Und gesucht wird, wer den Ausstieg aus Virtualisierung oder Terminalservern schon hinter sich hat, damit andere sich dort Erfahrungen abholen können.
MFA und Datenschutz an geteilten Geräten
Die Frage
Das Kita-Tablet, das sich pädagogische Fachkräfte teilen. Der Empfang, an dem Ehrenamtliche Anwesenheiten eintragen. Die Leasingkraft, die am Wochenende in der Altenhilfe dokumentiert. Überall sollen sich Menschen sicher anmelden und trotzdem soll nicht jede Person ein eigenes Diensthandy brauchen. Der Session-Geber steht vor Vorgaben, die sich im Alltag mit geteilten Geräten widersprechen: Mehrfaktor-Authentifizierung für alle, keine nicht personalisierten Konten, lückenlose Nachvollziehbarkeit. In der Praxis führt das manchmal zurück zur Strichliste, die eine Einrichtung dann eben wieder führt. Laut Moderation taucht das Thema regelmäßig in unseren Erfahrungsaustauschgruppen auf.
Was diskutiert wurde
Einig war sich die Runde in einem Punkt: Es ist eine Risikoabwägung nach Datenart. Eine Anwesenheitsliste ist etwas anderes als die Falldokumentation aller Klient:innen. Mehrfaktor-Authentifizierung verlangen die meisten vor allem für Zugriffe von außen und von nicht verwalteten Geräten, teils zusätzlich für Geschäftsführung und Vorstand. Innerhalb der Einrichtung reicht auf verwalteten Geräten oft die persönliche Anmeldung mit Passwort. Ob ein verwaltetes Gerät plus Passwort schon als zwei Faktoren zählt, blieb umstritten, denn geht das Gerät verloren, bleibt nur noch das Passwort. Für geteilte Tablets hat sich der Kiosk-Modus bewährt. Das Gerät selbst hat dann keine eigene PIN, angemeldet wird in der Anwendung über deren Benutzerverwaltung. So kennt auch niemand mehr nach dem Ausscheiden eine Geräte-PIN, die nie geändert wurde. Gruppenkonten sind vertretbar, solange sie nur sehr eingeschränkte Rechte haben. Als zweiter Faktor ohne Diensthandy bleiben Hardware-Token oder FIDO-Schlüssel, wobei FIDO-Schlüssel im Feld auf wenig Begeisterung stoßen. Mehrere Vorstände haben entschieden: Wer keine dieser Varianten nutzt, arbeitet eben im Büro und nicht mobil. Der Trend geht dahin, private Geräte auch vom Webmail ganz auszuschließen und Zugriffe auf bekannte Geräte und Länder zu begrenzen.
Der zweite Strang war das Geld. Diensthandys und laufende Gebühren refinanzieren die Kostenträger nicht, Personalkosten schon. Ein Verband hat deshalb einen IT-Ausstattungskatalog je Dienst in seine Entgeltverhandlungen eingebracht. Wer gebündelt beschafft, drückt die Stückpreise. Geräte ohne SIM reichen, wenn sie nur im WLAN gebraucht werden. Auch die Lizenzfrage kam auf. Eine Microsoft-Lizenz darf nicht von mehreren Personen genutzt werden, für Kiosk-Szenarien gibt es eigene Lizenzen.
Was hängen blieb
Wer an Sicherheit spart, zahlt nach einem Vorfall deutlich mehr als die paar Euro im Monat. Der Session-Geber nimmt Kiosk-Modus und Anmeldung auf Anwendungsebene für Tablets und Empfangsgeräte mit nach Hause. Viele könnten sofort einen Leitfaden gebrauchen, der Beispiele nach Einsatzort durchspielt, vom Kita-Tablet bis zum Pooldienst, mit empfohlener Konfiguration und Argumenten für Datenschutz und Mitarbeitendenvertretung. Dazu passen eine Mustervereinbarung zur freiwilligen Nutzung von Authenticator-Apps und eine Bündelbeschaffung von Token und Geräten über das Netzwerk.
Kommunikation in die Fläche: Warum Anleitungen nicht ankommen
Die Frage
Die Anleitung ist geschrieben, der Prozess mit Bildern dokumentiert, die Mail verschickt. Und trotzdem kommt nichts an. Oder Mitarbeitende finden, dass IT-Regeln mit ihrem Arbeitsfeld nichts zu tun haben. Jede und jeder in dieser Runde kannte das. Die Session-Geberin hatte das Thema aus dem Brainstorming einer Kleingruppe mitgebracht.
Was diskutiert wurde
An Gründen fehlte es nicht. Der Arbeitstag ist zerstückelt, eine ruhige Stunde zum Selbstinformieren gibt es selten. Das Handbuch zum Nachschlagen halten viele für veraltet, Ablagen sind nur so gut wie ihre Pflege und wer in einem ungepflegten Intranet sucht, findet nichts. In der Leitungskonferenz nicken alle, auf dem Weg zur dritten Ebene versandet das Thema. Die interne Kommunikation bereitet Porträts und Sozialpolitik aufwendig auf, die neue KI-Richtlinie erscheint als Fußnote. Manchmal erfährt die IT selbst erst über Anrufe, dass etwas freigegeben wurde. Und die Zielgruppen könnten unterschiedlicher kaum sein, von der Verwaltung über die offene soziale Arbeit und die Pflege bis zu Kräften ohne eigenen PC-Zugang.
Lösungen lagen einige auf dem Tisch. Eine IT-Einweisung, ohne die es gar kein Endgerät gibt, wie bei der Arbeitssicherheit. IT-Kommunikation getrennt von der übrigen internen Kommunikation, damit sie nicht untergeht. Kurze Formate statt Handbuch: eine Richtlinie auf ein bis zwei Seiten, deren Lesebestätigung zugleich als Schulungsnachweis gilt, ein persönliches Anschreiben des Vorstands, Kurzvideos. QR-Codes, die direkt zu den zwei oder drei Dokumenten führen, die man wirklich braucht, am besten dort angebracht, wo Mitarbeitende ohnehin vorbeikommen. Bei Nachfragen auf den Ablageort verweisen, statt die Antwort zu liefern, damit Menschen zu Multiplikatoren werden. Regelverstöße an die Leitung melden, denn sie ist für die Einhaltung verantwortlich. Fristen mit Augenmaß setzen. Bei zwei Punkten gingen die Meinungen auseinander. Unangekündigte Begehungen vor Ort brauchen nach einem Einwand aus der Runde die Beteiligung von Mitarbeitendenvertretung und Datenschutz. Und ob IT-Themen getrennt oder lieber in fachliche Runden eingebettet kommuniziert werden, blieb offen.
Was hängen blieb
Was als Pflicht kommuniziert wird, bekommt nicht den Stempel unwichtig. Kurze Formate schlagen das Handbuch. Für das Einhalten von Regeln sind die Leitungen vor Ort verantwortlich, nicht die IT allein. Die Session-Geberin nimmt sich vor, Themen zu clustern und je Thema festzulegen, was an alle geht und was an Leitungen mit Weitergabepflicht. Für das Netzwerk wäre eine geteilte Sammlung von Bausteinen denkbar: Ein-Seiten-Richtlinien, Kurzvideos zu Passwort, Bildschirmsperre und Phishing, Vorlagen für QR-Aushänge, die jeder Verband mit eigenem Logo nutzen kann. Mehrere gingen mit einem schlichten Fazit aus der Session: Mit dem Problem sind sie nicht allein.
Kooperation, Standardisierung, Plattform für kleinere Verbände
Die Frage
Ein kleinerer Ortscaritasverband hatte versucht, sich an einen deutlich größeren Verband anzuschließen. Gescheitert ist das an der Rolle, die dabei für ihn vorgesehen war: reiner Juniorpartner. Daraus wurde seine Frage an die Runde. Wie können sich kleinere Verbände in der IT zusammentun, ohne genau dort zu landen? Gewünscht ist eine Plattform, über die man Onboarding, Netzwerk und Arbeitsplatz gemeinsam organisiert und IT-Last und Kosten teilt.
Was diskutiert wurde
Am Tisch saßen Verbände ohne Kooperation, Verbände auf dem Weg in einen Verbund und Vertreter bestehender Verbünde. Die Letzteren kannten zwei Modelle. Den Kooperationsverbund per Vertrag ohne eigene Rechtsform und die gemeinsame IT-Gesellschaft, in die Abteilungen ausgelagert werden. Beide haben ihren Preis. Der Vertrag bringt wenig Overhead, aber begrenzte Steuerung. Die Gesellschaft bringt echte Steuerung, allerdings sind in einem Fall Vorstände abgesprungen, weil sie den direkten Zugriff auf ihre IT verloren hätten. Bei der Hardware, da war sich die Runde einig, wird das Rennen nicht gewonnen. Rechenzentrum und Infrastruktur gehören zu einem professionellen Anbieter, der Unterschied entsteht bei den Geschäftsprozessen. Das größte Hindernis heißt Verbindlichkeit, in einer Caritas mit über 300 eigenständigen Verbänden. Kooperationsprojekte starten mit vielen Interessierten und schrumpfen, sobald es Geld kostet und jemand die Projektleitung finanzieren muss. Die Zeit geht dabei nicht für Technik drauf. Sie geht für kleinschrittige Entscheidungen drauf. Ohne klares Unternehmensziel lässt sich keine IT-Strategie ableiten. Demokratische Einzelentscheidungen in Verbünden funktionieren nicht. Es braucht eine Instanz, die entscheiden darf, dazu Gremien mit Vorständen und IT-Leitungen, Transparenz bei den Zahlen und die ausdrückliche Erlaubnis, Kolleg:innen im Nachbarverband direkt anzurufen.
Für kleinere Verbände skizzierte die Runde drei Wege. Die Standardplattform eines Anbieters übernehmen, ein großer Reifegradsprung bei wenig Mitsprache. Einen eigenen Verbund kleiner Verbände gründen, mit ausreichender Grundgröße und verbindlichem Zusammenschluss. Oder bei bestehenden Verbünden nach freien Kapazitäten fragen, wobei die derzeit kaum neue Mitglieder aufnehmen. Vor großen Systemhäusern ohne Prozesse und Standards wurde gewarnt. Einem Verband hat ein Vergleich der IT-Stellen je Nutzer mit anderen Verbänden zusätzliche Stellen eingebracht. Andere hielten dagegen, dass auch mit wenigen Leuten viel geht, wenn man Vorständen klare Grenzen setzt.
Was hängen blieb
Einzelkämpfer haben keine Chance. Je kleiner ein Verband, desto früher trifft ihn der Druck. Mittelfristig trifft er auch die großen. In zehn bis fünfzehn Jahren, so die Erwartung der Runde, gibt es deutlich weniger Verbände und mehr Kooperation. Sofort machbar wäre ein freiwilliges Verzeichnis: Wer im Netzwerk kennt sich womit aus, von Terminalservern bis zur Microsoft-Lizenzierung, mit Namen und Rufnummern. Dafür braucht es keine Strukturen und keinen Vorstandsbeschluss. Denkbar wären darüber hinaus ein Vorlagenpaket für Kooperationen mit Mustervertrag und Gremienstruktur und ein eigenes Format für kleine Verbände, die einen Verbund bilden oder andocken wollen.
Gemeinsame Beratung für Connext Vivendi
Die Frage
Die Idee zu dieser Session war erst am Vorabend entstanden, in einem Gespräch am Rande. Am Donnerstag saßen dann rund fünfzehn Personen in der Runde, eine der größten des Tages. Viele Organisationen arbeiten mit Vivendi und brauchen für neue Projekte Beratung, die die sozialen Arbeitsfelder von innen kennt, von der Pflege über die Suchthilfe bis zur Wohnungslosenhilfe. Diese Beratung ist knapp. Projekte hängen am zugeteilten Berater. Eine IT-Leitung erzählte, dass sie sich ein Jahr lang selbst die Fachlichkeit erarbeiten musste, um Anforderungen für das System zu übersetzen. Funktionen, die es längst gibt, entdeckt man oft nur zufällig über Kontakte zu anderen Einrichtungen. Und das über Jahre aufgebaute Fachwissen in den Verbänden geht mit dem Generationswechsel verloren.
Was diskutiert wurde
Auf dem Tisch lag die Idee eines Beratungsteams aus erfahrenen Fachleuten der Caritas, mit Berufserfahrung in Jugendhilfe, Suchthilfe, Pflege oder Abrechnung und angegliedert an eine bestehende Struktur mit wenig Verwaltung. Organisationen zahlen einen Beitrag und bekommen dafür ein festes Kontingent an Beratertagen pro Jahr, ähnlich wie bei einem Pool für den Sicherheitsnotfall. Weil das eigene Geld zurückfließt, sollen die Tagessätze spürbar unter dem Markt liegen. Abwerben aus der Caritas will man niemanden. Gesucht würde bei privaten Trägern, bei öffentlichen Stellen oder unter Menschen kurz vor der Rente, dazu käme eigener Nachwuchs aus der Praxis. Kein Berater kann alles, nötig wäre eine Mischung aus Spezialisten und Generalisten. Ein gemeinnütziges Beratungshaus aus der Wohlfahrt bot sich als Gefäß an und schlug vor, dass Verbände ihre Vivendi-Fachleute anteilig für Projekte freistellen.
Ob dafür eigene Berater:innen eingestellt oder Fachleute aus Verbänden anteilig freigestellt werden, blieb offen. Der Session-Geber zweifelte, ob Zusagen über Anteile halten, wenn die eigenen Projekte drängen. Strittig war auch, ob mehrere Angebote nebeneinander auf einem so knappen Arbeitsmarkt funktionieren. Support und Hotline blieben in jedem Modell beim Hersteller, ersetzt würde nur die Projektberatung. Weil Neugründungen in verbandlichen Gremien zuletzt gescheitert sind, setzt die Runde eher auf bestehende Gefäße. Ein Teilnehmender will den Bedarf in die Diskussion einer verbandlichen Digitalstrategie einbringen.
Was hängen blieb
Zuerst muss der Bedarf auf den Tisch, darin war sich die Runde einig: Wie viele Beratertage brauchen die Organisationen pro Jahr und in welchen Fachbereichen? Ein Businessplan fehlt noch, ohne ihn wird kein Finanzvorstand zahlen. Zwei Teilnehmende wollen die Idee in ihre Vorstände tragen. Unsere Erfahrungsaustauschgruppe Connext Vivendi bietet sich als Ort an, um den Bedarf zu sammeln und gegenüber dem Hersteller mit einer Stimme zu sprechen. Dort könnte auch ein Verzeichnis entstehen, welcher Verband in welchem Bereich erfahrene Admins und Key-User hat.
Künstliche Intelligenz in Organisationen einführen
Die Frage
Copilot ist eingeführt, die KI-Richtlinie beschlossen. Intern erklärt hat sie kaum jemand. Wer sie liest, bleibt mit seinen Fragen allein. So sieht die Lage in vielen Organisationen aus. Von dort startete diese Session, die Gerhard Müller zusammen mit einer Kollegin aus der verbandlichen Caritas gestaltet hat. Unklar ist, wie eine Grundschulung aussieht, ob sie Pflicht sein muss, woran man Erfolg misst und wie man Bedarfe bedient, die von der Geburt bis zum Lebensende reichen. Neben Neugier gibt es Sorgen um Arbeitsplätze, die man mitnehmen muss. Und meist gibt es keine Stelle, die sich um das Thema kümmert.
Was diskutiert wurde
Für Gerhard Müller ist KI eine Kulturtechnik, an der niemand mehr vorbeikommt. Er verwies auf den demografischen Druck, der die Caritas in den nächsten Jahren viele Mitarbeitende kosten wird. Schatten-KI sei längst Realität, auch mit Klientendaten. Eine Richtlinie allein ändere daran nichts. Dann stellte er das KI-Startpaket des Caritas-Netzwerk IT e. V. vor. Den Anfang macht eine Standortbestimmung mit zwölf Fragen. Leitungen gehen sie in etwa einer Stunde durch und bekommen drei lohnende nächste Schritte vorgeschlagen. Dazu kommt ein Generator für KI-Leitlinien. Aus Trägerart, Datenschutzrahmen, Arbeitsfeldern und Ehrenamt erzeugt er eine Leitlinie samt Begleitdokumenten, von der Beschlussvorlage über die Begründung für die Mitarbeitendenvertretung bis zur Information für Klient:innen in Leichter Sprache. Eine Basisschulung gehört ebenfalls dazu, als Präsentation und als Selbstlernversion mit Teilnahmebestätigung. Prüfung und Zertifikat gibt es mit Absicht nicht, weil es dafür keine rechtliche Pflicht gibt. Ergänzt wird das Paket um eine Übersicht über KI-Werkzeuge in der Sozialwirtschaft, eine Sammlung von Anwendungsfällen nach Arbeitsfeldern und eine Handreichung für Vorstände und Geschäftsführungen. Die Rolle im Paket heißt KI-Koordination und mit Absicht nicht KI-Beauftragte, weil Beauftragte nach einer gesetzlichen Pflichtrolle klingen. Alles läuft lokal im Browser, ohne Server und ohne Datenübertragung. Copilot allein hält er für die breite Fläche für zu generisch und zu teuer. Gebraucht werde eine gemeinsame, einfache Grundausstattung, damit nicht tausende Organisationen jede für sich dasselbe bauen.
Viel Zustimmung bekam die Sammlung der Anwendungsfälle. Dazu kam aus der Runde die Erfahrung, dass Mitarbeitende Fertigprodukte erwarten und nicht von allein loslegen. Eine Beraterin erinnerte daran, dass Lizenzen und Regeln schnell erledigt sind. Die Wirkung komme erst, wenn man in Veränderung und Kommunikation investiert. Eine verbandliche Einrichtung zeigte spontan ihre eigene Werkzeugsammlung für Transkription, Protokolle und Übersetzung auf Basis eines in Deutschland gehosteten offenen Sprachmodells und bot Zusammenarbeit bei Anwendungsfällen an. Der Wunsch nach Impulsen vor Ort bekam Widerspruch. Einzelbesuche skalieren nicht, Impulse gehören dorthin, wo Multiplikatoren sitzen.
Was hängen blieb
KI-Einführung ist zu einem kleinen Teil Technik und zum größten Teil Veränderung in den Köpfen, darin war sich die Runde einig. Material allein reicht nicht. Es braucht Formate, in denen man es kennenlernt, zum Beispiel ein regelmäßiges, offenes Vorstellungsformat über die Erfahrungsaustauschgruppe zu künstlicher Intelligenz hinaus. Aus der Session kam außerdem die Idee einer Erfahrungsaustauschgruppe zu Veränderungsarbeit. Das Startpaket stellen wir Mitgliedern in eigenen Terminen vor und freuen uns über Rückmeldungen zu Umfang und Verständlichkeit.
Transkription mit KI: Aufzeichnen ist leicht, auswerten ist schwer
Die Frage
Angefangen hat es mit Protokollen aus Teams-Besprechungen, intern wie mit externen Gästen, teils zu sensiblen Themen. Dazu kam der Wunsch, Kernaussagen einzelnen Personen zuordnen zu können, nicht nur eine allgemeine Zusammenfassung zu bekommen. Dahinter steckte die größere Frage, wie Organisationen das Wissen sichern, das sonst mit Kolleg:innen in Rente geht.
Was diskutiert wurde
Aufzeichnen ist das eine, auswerten das andere. Diese Trennung zog der Session-Geber gleich zu Beginn. Aufzeichnen gelinge heute mit fast jedem Gerät, samt Erkennung, wer gerade spricht. Wer will, lässt die Transkription lokal auf eigener Hardware laufen oder bei europäischen Anbietern. Schwierig werde es danach. Dateien liegen ungeordnet in Ablagen und niemand hat geklärt, wer welche Aufnahme sehen darf. Nicht jede Vorstandsrunde darf im selben Ordner landen wie eine Technikbesprechung. Und automatische Bots, die sich in Besprechungen einwählen, blockieren die großen Plattformen zunehmend.
Wie viel man überhaupt aufzeichnen sollte, darüber gingen die Meinungen auseinander. Die einen sagten: Wissen geht sonst verloren, alte Aufnahmen lassen sich mit besseren Modellen später neu auswerten. Die anderen hielten dagegen, dass eine dauerhafte Speicherung jeder Bemerkung Missbrauchsmöglichkeiten schafft, die heute niemand absehen kann. Zusammengefunden hat die Runde bei festen Fristen, nach denen Aufnahmen automatisch anonymisiert werden. Wichtige Besprechungen behält man gezielt. Eine KI-Anonymisierung ersetzt dabei nie den prüfenden Blick eines Menschen. Dialekt, schlechte Mikrofone und hybride Runden mit Teilnehmenden vor Ort und online setzen der Qualität Grenzen. Fehler gab es allerdings auch in menschlichen Protokollen. Jede Organisation muss klären, welche Fehler in welchem Kontext tragbar sind. Bei Entscheidungen über Leistungen für Menschen gelten andere Maßstäbe als bei einer Technikrunde. Aufhorchen ließ der Gedanke, Wissen nicht mehr als fertige Dokumente zu pflegen, sondern Rohmaterial strukturiert abzulegen und daraus je nach Bedarf eine Checkliste, ein Lernvideo oder eine FAQ zu erzeugen, mit Rücksprung zur Originalstelle in der Aufnahme. Der Einwand aus der Runde: Bei dieser Menge prüft man nur noch Stichproben und muss dem System sehr vertrauen. Für die Dokumentation von Prozessen lassen sich mehrere Interviews zum selben Ablauf übereinanderlegen. Die KI zeigt dann Widersprüche und Ausnahmen, entscheiden müssen Menschen.
Was hängen blieb
Ein Kniff aus der Runde taugt für Richtlinien aller Art. Man lässt die KI Fallbeispiele mit bekanntem Ergebnis anhand der Richtlinie entscheiden, so werden Lücken sichtbar. Für unsere Erfahrungsaustauschgruppe zu künstlicher Intelligenz wäre ein Baustein zu Regeln für Aufzeichnung, Speicherfristen und Anonymisierung ein naheliegender nächster Schritt.
Change mit Digitallotsen: Menschen in Digitalprojekten mitnehmen
Die Frage
Hier ging es um die Menschen hinter den Projekten. Warum Veränderungsarbeit gerade so wichtig ist, war schnell gesammelt. Mitarbeitende mitnehmen und niemanden verlieren. Ideen aus den Fachbereichen aufnehmen. Das richtige Maß an Kommunikation finden, eines, das nicht verunsichert. Und Digitalisierung, die als Kontrolle verstanden wird. Aus der Wohnungslosenhilfe kam der Hinweis, dass Menschen ohne E-Mail-Adresse und digitale Identität zunehmend aus den Systemen herausfallen.
Was diskutiert wurde
Der Session-Geber zeigte, warum Vorhaben scheitern, wenn man sie falsch einordnet. Einfache und komplizierte Aufgaben lassen sich planen und mit Fachwissen lösen. Wo eine Organisation etwas Neues lernen muss, trägt ein starrer Projektplan nicht. Da hilft nur ausprobieren, beobachten, nachsteuern. Wo der Weg dagegen bekannt ist, machen agile Methoden die Sache unnötig schwer. Mit dieser Einordnung lässt sich auch Vorständen erklären, warum ein Vorhaben mehr Zeit braucht. IT- und KI-Strategie gehören unter eine Digitalstrategie, die sich auf die Unternehmensstrategie bezieht. Gescheiterte Projekte sind teuer, weil danach niemand mehr aus dem laufenden Betrieb eine Projektleitung übernehmen will. Erfolg entsteht über Nutzen. Der ist aber nicht nur funktional. Sozialer Nutzen: Jemand wird im Newsletter erwähnt oder darf auf einer Tagung berichten. Emotionaler Nutzen: Sinn und Entlastung sind spürbar. Bei KI steckt hinter vielen Einwänden die Frage, ob es einen selbst noch braucht. Die ehrliche Antwort muss sein, dass Technik entlasten soll und niemandem etwas wegnimmt.
Der Kern der Session war eine Beobachtung: Sobald etwa jede sechste Person überzeugt ist, trägt ein Change von selbst. Menschen sind je nach Thema unterschiedlich weit, von den ersten Neugierigen bis zu den Nachzüglern. Jede dieser Gruppen braucht anderes Material. Frühe Anwender wollen keine Frontalschulung. Sie brauchen Checklisten, Freigaben und Zugang zu IT-Runden. Nachzügler brauchen manchmal nur, dass das Alte abgeschaltet wird. Statt einer einzigen Change-Rolle wurden sechs Rollen beschrieben: der Buddy, der sich daneben setzt, der Kommunikationsknoten, der Information in beide Richtungen durch die Hierarchie trägt, bis hin zu Kolleg:innen mit informeller Autorität, bei denen man Fehler machen darf. Diese Menschen gibt es in jeder Organisation schon, man muss sie nur finden und ausstatten. Aus der Runde kam der Rat, Belastung offen anzuerkennen, statt Neues zu überverkaufen. Also vorher sagen, dass es holpern wird. Pilotgruppen sollten einen verbindlichen Auftrag als Multiplikatoren bekommen. Wer nur in die Steuergruppe will, um als Erste die Lösung zu haben, ist danach weg. Der Satz, dass es von oben kommen muss, heißt oft nur, dass niemand schuld sein will. Dann hilft ein klarer Rahmen der Leitung, innerhalb dessen selbst entschieden werden darf.
Was hängen blieb
Erfolge feiern und sichtbar machen. Die Rollen in der eigenen Organisation finden und ausstatten. Projekte auch daran messen, was sie bei den Menschen verändern, nicht nur an dem, was sie liefern. Am Ende stand der Vorschlag, beim Caritas-Netzwerk IT e. V. eine Erfahrungsaustauschgruppe zu Change aufzubauen, mit Methoden, Vorlagen und einem geschützten Rahmen für alle, die in Projekten schon Rückschläge erlebt haben.
Insights aus Cyberangriffen: Der Tenant als höchstes Gut
Die Frage
Von dieser Session kennen wir nur den Kurzbericht vom Freitag. Zwei Organisationen, die einen Angriff selbst erlebt haben, erzählten ohne Frontalvortrag aus der Praxis. Die Runde wollte wissen, was man vor einem Angriff tun kann und was man danach tun will.
Was diskutiert wurde
Teils ging es um Technik, teils um Organisation, immer um Vorbereitung und Hausaufgaben. In beiden Fällen blieb die Microsoft-Cloud verfügbar. Der eigene Tenant wurde damit zum wichtigsten Gut, denn wer ihn verliert, hat ein ganz anderes Problem. Daraus leitete die Runde konkrete Maßnahmen ab. Das höchste Administratorkonto nur mit starker Authentifizierung und nie für die tägliche Arbeit nutzen. Notfallkonten mit FIDO-Schlüsseln an zwei getrennten Orten im Tresor. Normale Administratorkonten mit starker Authentifizierung und nur von verwalteten Geräten und bekannten Standorten aus. Eine Freigabe im Vier-Augen-Prinzip für jede administrative Aktion hielt die Runde in der Realität der Caritas für kaum praktikabel.
Was hängen blieb
Die Hausaufgaben sind klar. Jede Organisation kann sie umsetzen, egal wie groß sie ist. Vorgestellt wurde außerdem der Krisenleitfaden, der gemeinsam mit Caritas international entsteht und allen Caritas-Organisationen offenstehen wird.
IT-Mitarbeitende in die AVR 2027 überführen
Die Frage
Auch hier kennen wir nur den Kurzbericht vom Freitag. Die Session drehte sich um die Fragen, die bei der Umgruppierung von IT-Mitarbeitenden in die neuen Arbeitsvertragsrichtlinien entstehen. Und darum, wie Geschäftsführungen damit umgehen.
Was diskutiert wurde
Offen sind die Vergütung nach der Umgruppierung, das Ende der Tabellen, der Bewährungsaufstieg und die Zulagen. Die Personalabteilungen gehen sehr unterschiedlich vor. Beraten dürfen IT-Leitungen ihre Mitarbeitenden nicht, am Ende entscheidet jede Person selbst. Kritisch merkte jemand an, dass es der IT dabei an Wertschätzung fehlt. Gerhard Müller ergänzte, dass die IT das Nervensystem einer Organisation ist und bei einem Ausfall alles stillsteht.
Was hängen blieb
Jede Person muss einzeln betrachtet werden. Das bringt IT-Leitungen in eine schwierige Abwägung. Mehr Gehalt bedeutet eine Überführung nicht automatisch.


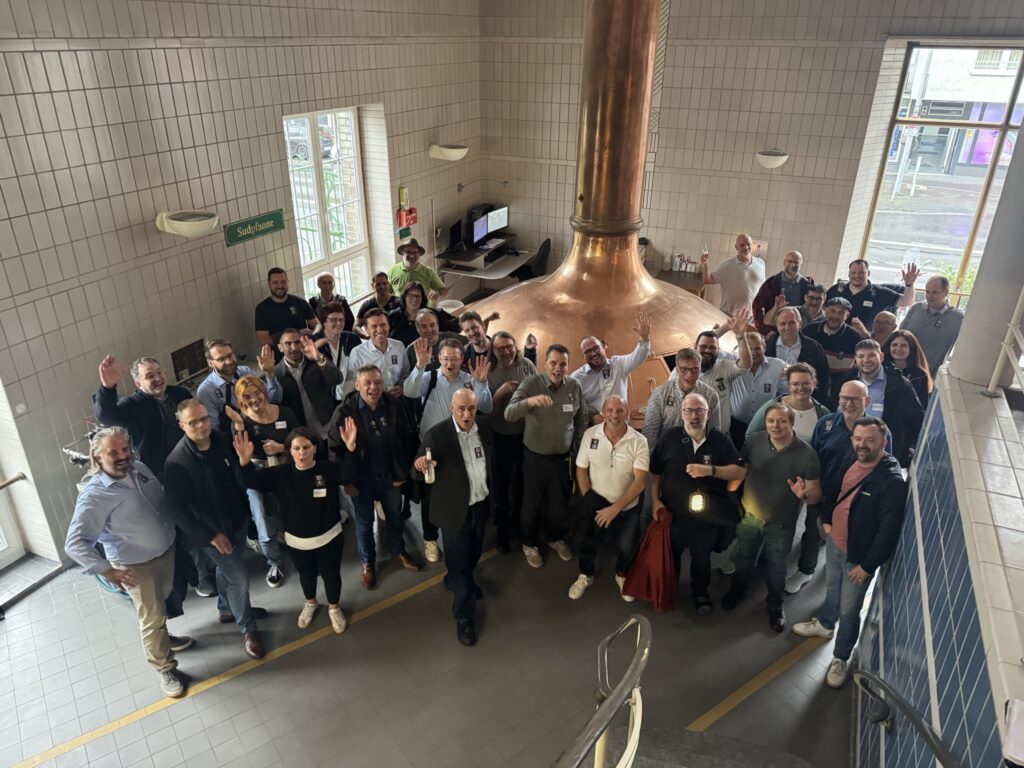
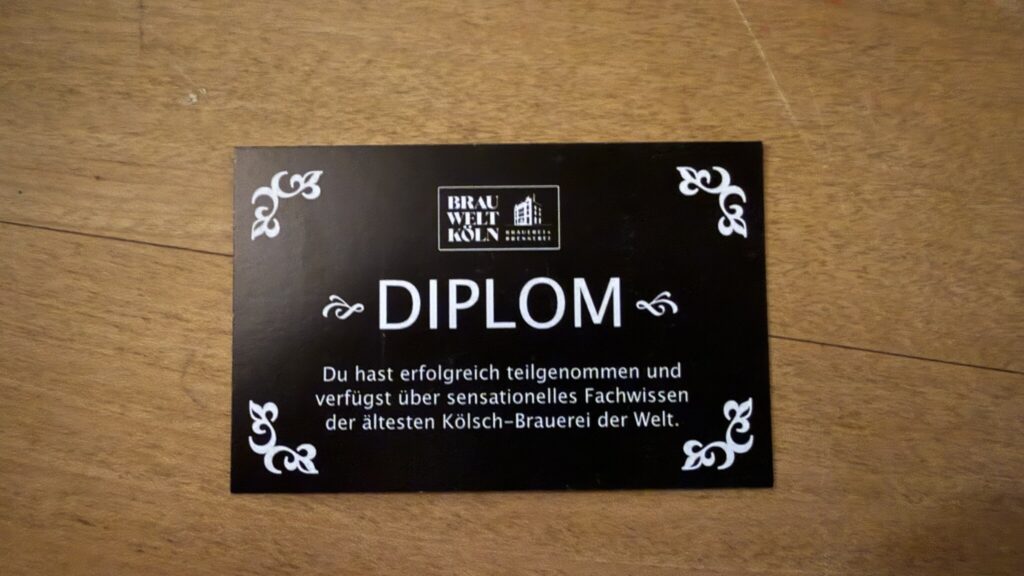
Nach der letzten Session ging es raus aus den Besprechungsräumen und rüber in die BRAUWELT Köln. Sie gehört zur Brauerei hinter Sünner Kölsch, gegründet 1830 und laut dem Diplom, das am Ende alle von uns in der Hand hatten, die älteste Kölsch-Brauerei der Welt. Unser Tourguide hat uns auf herrlich rheinisch-kölsche Art erklärt, wie Kölsch entsteht und welche Kultur dahintersteckt, mit Musik, viel Augenzwinkern und einem Weg durch Räume, die oft noch im Originalzustand sind. Ein toller Nachmittag, den SoSafe uns ermöglicht hat. Danach ging es zum gemeinsamen Abendessen, das STACKIT übernommen hat. Dort war endlich Zeit für die Gespräche, für die zwischen den Sessions keine Gelegenheit geblieben war.
Tag 3 und die nächsten Schritte
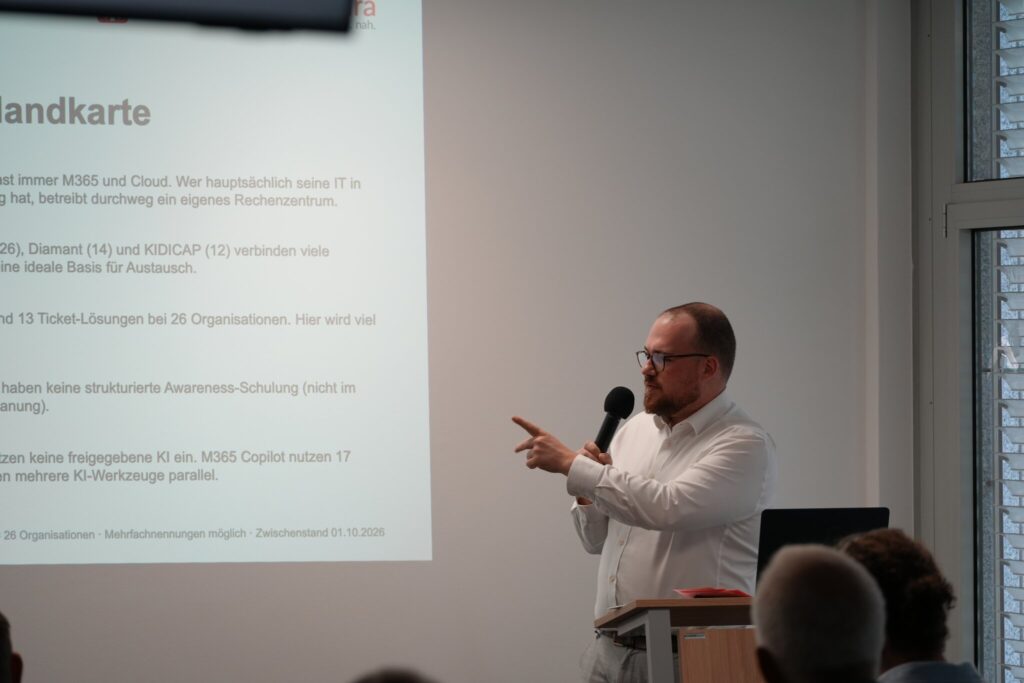
Am Freitag haben die Session-Verantwortlichen ihre Ergebnisse kurz vorgestellt, Mirco Beyer hat einen ersten Zwischenstand der Umfrage zur Systemlandkarte IT in der Caritas gezeigt. Dann die offene Runde: Wie wird aus den Gesprächen etwas Dauerhaftes? Wir haben verabredet, uns nicht erst zur nächsten Tagung wiederzusehen. In regelmäßigen digitalen Netzwerktreffen halten wir nach, was aus den Themen geworden ist. Die Rückmeldungen zum Format waren eindeutig. Im kommenden Jahr geht es weiter.
Wie es weitergeht
Am 8. Dezember 2026 von 14 bis 16 Uhr treffen wir uns online zum Netzwerktreffen der IT- und Digital-Community der Caritas und schauen, was aus den Themen geworden ist. Eingeladen sind alle IT- und Digitalisierungsverantwortlichen der Caritas, ob in Köln dabei oder nicht. Zur Anmeldung für den 8. Dezember
Zusammen mit Caritas international entsteht ein Krisenleitfaden für IT-Sicherheitskrisen. Nach der juristischen Prüfung steht er allen Caritas-Organisationen offen, unabhängig von einer Mitgliedschaft. Wer ihn gleich bei Erscheinen bekommen möchte, kann unseren Newsletter abonnieren. Und am 10. und 11. März 2027 findet die Konferenz Souverän Digital Sozial statt, die der Caritas-Netzwerk IT e. V. mitorganisiert.
Die Barcamp-Themen lassen sich fünf Feldern zuordnen: Betriebsmodelle und Kooperation, Connext Vivendi, künstliche Intelligenz, Menschen und Veränderung sowie Sicherheit. Für fast alle gibt es bei uns schon einen festen Ort zum Weitermachen. Betriebsmodelle und Kooperation sind das Grundthema des Caritas-Netzwerk IT e. V. und ziehen sich durch fast alles, was wir tun. Wir greifen sie deshalb direkt im Netzwerktreffen am 8. Dezember wieder auf. Für die Frage, wie man Menschen in Veränderungen mitnimmt, ist vorerst in der Erfahrungsaustauschgruppe Digitalisierung und Strategie Platz. Ob daraus eine eigene Gruppe zu Change wird, wie im Barcamp gleich zweimal angeregt, klären wir mit allen Interessierten. Connext Vivendi und künstliche Intelligenz haben jeweils eine eigene Gruppe. Sicherheitsthemen wie MFA oder die Lehren aus Cyberangriffen laufen in den Gruppen Microsoft 365 und Notfallmanagement weiter. Wer eines dieser Themen gerade selbst auf dem Tisch hat, kann jederzeit einsteigen und ist herzlich willkommen. Welche Gruppen es gibt und wie der Einstieg läuft, steht auf unserer Seite zu den Erfahrungsaustauschgruppen. Organisationen, die noch nicht Mitglied sind, finden unter Mitglied werden den Weg dorthin. Fragen zu allen Angeboten beantworten wir gern über unsere Kontaktseite.
Danke
Unser Dank geht an den Deutschen Caritasverband und seine Fortbildungs-Akademie für die Zusammenarbeit, an die SoCura für Räume und Gastfreundschaft, an SoSafe für die Brauereibesichtigung und an STACKIT für das Abendessen am zweiten Tag. Danke auch an alle Referierenden, die Gäste auf dem Podium, die Session-Verantwortlichen sowie an Gregor Marell, Bernward Gruber und Alexander Klein, die uns bei der Vorbereitung beraten haben. Der größte Dank gilt allen, die in Köln offen von Erfolgen und Rückschlägen erzählt haben.
Mehr Eindrücke auf LinkedIn
Einige Referierende und Podiumsgäste haben ihre Eindrücke aus Köln auf LinkedIn aufgeschrieben. Wer diesen Bericht um persönliche Blickwinkel ergänzen will, liest bei Philipp Heinen, Joachim Fuchs, Boris Meretzki und Gerhard Müller weiter.